Quand le calcul devient infrastructure : l’IA souveraine et la continuité de l’entreprise
· Par Antonio Sedino · Reinventy Solutions Corp.
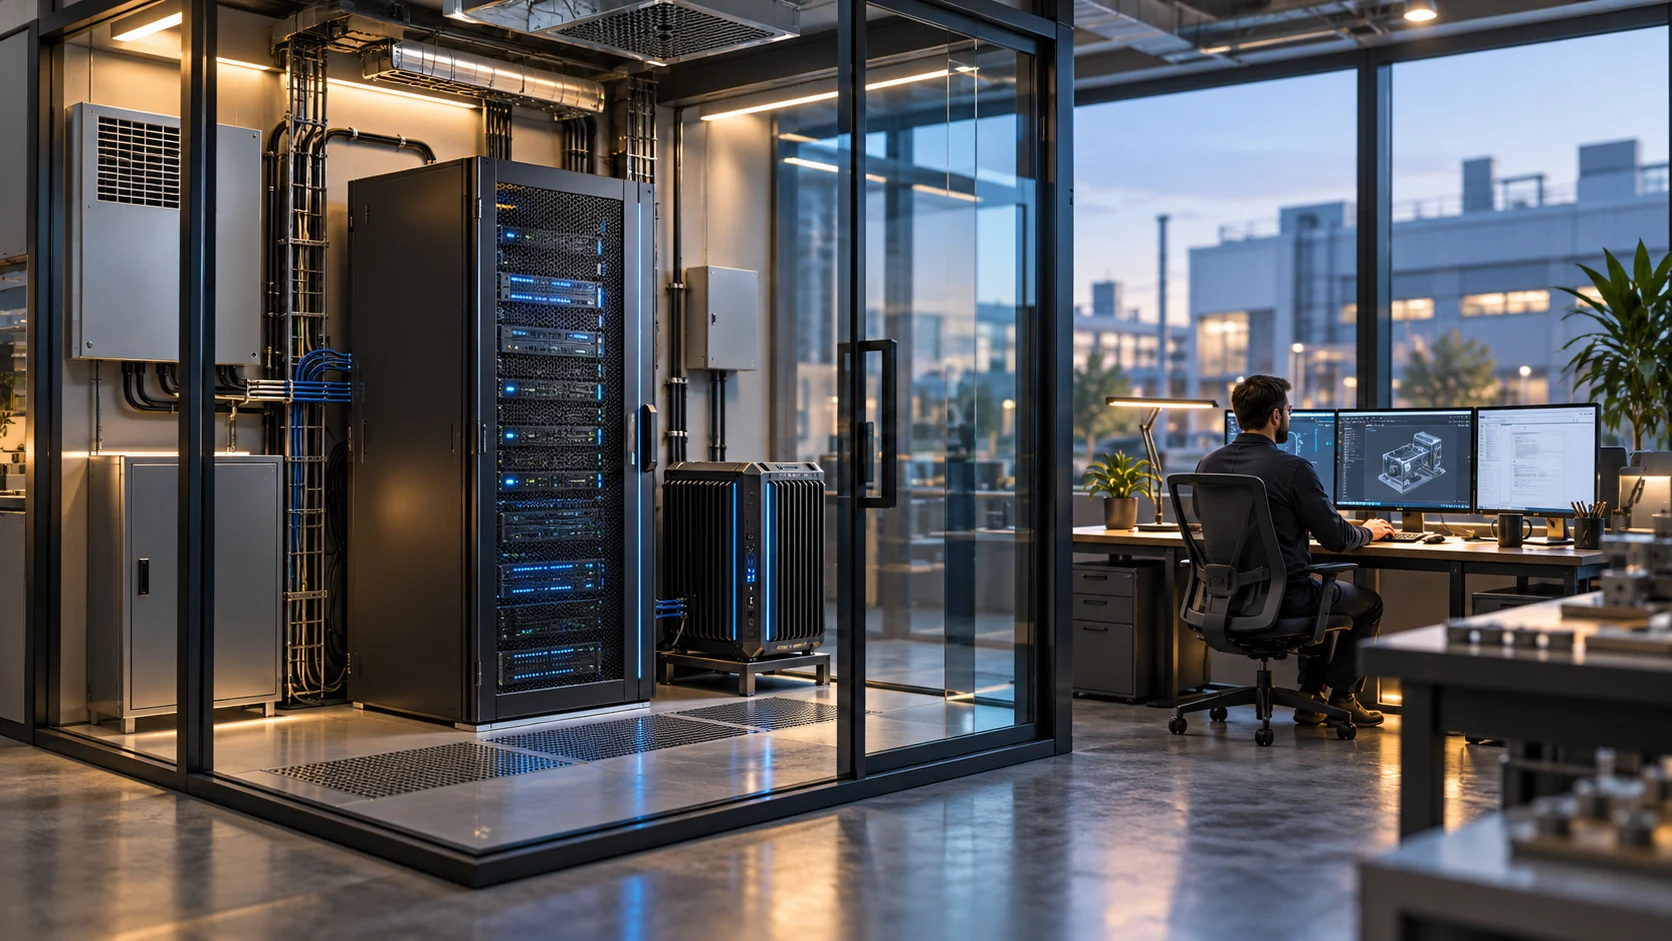
Les centres de données sont des infrastructures stratégiques exposées aux conflits, aux attaques et aux pannes. Une capacité IA interne et vérifiée peut protéger le savoir industriel et maintenir les activités essentielles.
Une entreprise peut posséder ses données tout en étant incapable de travailler sans la disponibilité opérationnelle d’une infrastructure lointaine. Cette dépendance mérite notre attention dès maintenant, alors que l’intelligence artificielle entre dans la conception, le développement logiciel, la maintenance et l’organisation des connaissances.
Les grands modèles proposés par OpenAI, Anthropic et Google avec Gemini offrent des capacités remarquables. Le problème industriel apparaît lorsqu’un service utile devient indispensable à la production et que l’entreprise ne conserve aucune solution praticable lorsqu’il manque. La question décisive est concrète : quel travail pourrions-nous poursuivre demain si la connexion avec notre fournisseur d’IA s’interrompait ?
Les centres de données ont une géographie, et cette géographie compte
Le calcul numérique dépend de bâtiments, d’électricité, de refroidissement, de connexions et de personnes. Une crise physique peut donc se propager bien au-delà du lieu où elle survient. Les faits documentés montrent que les centres de données sont aussi entrés dans la géographie des conflits.
Le 8 octobre 2026, Reuters a rapporté que Yandex avait suspendu les opérations de son centre de Sasovo après une attaque de drones et un incendie. Le lendemain, l’agence a signalé une seconde attaque contre le site de Kaluga, partiellement mis hors service selon l’entreprise. Cela ne signifie ni la disparition de tous les services Yandex, ni la destruction démontrée de ses systèmes d’IA.
La dépêche ANSA du 19 octobre sur Kyiv ajoute une revendication russe concernant un centre de données non identifié. Elle doit être traitée comme une déclaration d’une partie au conflit, plutôt que comme une confirmation technique indépendante.
Amazon a également indiqué que le conflit avait perturbé sa région AWS de Bahreïn, tout en aidant les clients à migrer vers d’autres régions. Cette communication confirme directement qu’un risque géopolitique peut devenir un problème opérationnel pour les utilisateurs de services numériques.
Ces épisodes ne démontrent pas que chaque centre de données est une cible militaire, ni qu’une interruption immobilise un secteur entier. Ils montrent que la continuité du calcul doit entrer dans l’évaluation du risque industriel.
Le risque existe aussi sans conflit
La valeur stratégique de l’infrastructure apparaît également dans la cybercriminalité. L’avis conjoint du FBI, de la CISA et des autorités australiennes sur le rançongiciel Play, actualisé en juin 2025, décrit des attaques visant les environnements de virtualisation ESXi. La cible peut être la capacité à faire fonctionner de nombreuses applications, ainsi que les données utilisées pour l’extorsion.
D’autres incidents ont des causes différentes. L’incendie d’OVHcloud à Strasbourg en mars 2021 a détruit la majeure partie de SBG2 et endommagé SBG1 : un événement physique, plutôt qu’une preuve d’attaque. Le compte rendu AWS sur l’interruption en Virginie du Nord en octobre 2025 documente un défaut de l’automatisation DNS de DynamoDB et ses conséquences sur des services dépendants : une défaillance opérationnelle, plutôt qu’une action militaire.
Guerre, extorsion, incendie et erreur technique exigent des défenses différentes. Pour la direction d’une entreprise, ils partagent toutefois une question : quelles fonctions essentielles restent disponibles lorsqu’une dépendance centrale disparaît ?
La dépendance à l’IA peut devenir une dépendance productive
Un assistant peut accélérer une recherche ou aider à écrire du code. Lorsqu’il entre dans les étapes de conception, les flux documentaires et les outils quotidiens, son indisponibilité peut ralentir ou interrompre certaines activités. L’impact dépend de la construction de ces processus ; il n’existe aucune échéance universelle après laquelle toutes les entreprises s’arrêteraient sans IA.
Il faut donc distinguer la qualité maximale accessible dans des conditions normales de la capacité minimale nécessaire pour poursuivre le travail. Un modèle externe puissant peut constituer un choix raisonnable pour certaines tâches. Pour d’autres, il est essentiel de conserver outils, documents et modèles exécutables sous le contrôle de l’entreprise, avec des limites connues et vérifiées.
Une solution locale peut être moins impressionnante en conversation générale tout en étant précieuse pour interroger des manuels internes, retrouver des procédures approuvées, assister un technicien ou comparer une révision de conception. Elle doit être évaluée sur ces tâches, avec des contrôles humains adaptés, sans lui attribuer automatiquement les performances du modèle remplacé.
Un micro centre de données interne comme capacité de travail
C’est dans cette direction que Reinventy oriente son travail sur l’intelligence souveraine : concevoir une capacité interne proportionnée aux processus de l’entreprise, du nœud edge près d’une machine au micro centre de données destiné aux modèles, aux archives et aux applications professionnelles.
La taille réduite ne supprime pas les exigences d’ingénierie. Il faut des ressources suffisantes pour les modèles retenus, une alimentation et un refroidissement adaptés, une gestion des accès, des mises à jour vérifiées et des personnes capables de maintenir le système. Un chiffre de puissance maximale ne démontre pas combien de dossiers un bureau peut traiter ou combien de contrôles un laboratoire peut effectuer.
Pour les matériaux, les logiciels et les algorithmes, cette architecture peut aussi réduire la nécessité de transférer des formulations et des connaissances confidentielles à l’extérieur. La confidentialité se construit par des règles et des contrôles ; l’achat d’un serveur ne suffit pas. De même, un modèle dont les poids sont disponibles exige de vérifier sa licence et ses conditions d’utilisation.
La souveraineté signifie aussi pouvoir redémarrer ailleurs
Tout concentrer dans un seul bâtiment remplacerait une dépendance par un autre point de vulnérabilité. L’expérience ukrainienne apporte aussi une leçon en sens inverse : Microsoft a documenté en 2022 que la répartition de l’infrastructure gouvernementale dans le cloud européen avait contribué au maintien des opérations après des attaques contre les systèmes locaux.
Le principe consiste à conserver la maîtrise et des possibilités de reprise face à des défaillances différentes. Une capacité interne utile peut coexister avec des services externes, des copies protégées sur un site distinct et des procédures de reprise qui ne dépendent pas toutes du même compte, de la même connexion ou du même fournisseur.
La preuve la plus convaincante est un exercice convenu : isoler les services externes dans un environnement contrôlé, redémarrer les applications nécessaires et accomplir les tâches essentielles avec des données représentatives. Il faut mesurer la qualité, les délais, la charge soutenable et la récupération des informations. Modèles, index documentaires, identités, licences et outils doivent rester disponibles dans le périmètre que l’on veut rendre autonome.
Cette discipline rejoint la planification de continuité décrite par le NIST : partir des fonctions critiques, établir les priorités de reprise et tester les procédures. La présence d’une sauvegarde ne démontre pas, à elle seule, que l’entreprise sait reprendre son travail.
Conserver la capacité concrète de continuer
Pour Reinventy, la proposition commerciale doit partir des processus à protéger : identifier les activités essentielles, concevoir l’infrastructure souveraine adaptée et convenir de tests de fonctionnement et de reprise. La maturité et les performances de chaque solution doivent être démontrées dans le contexte du client.
L’objectif est de permettre aux entreprises d’utiliser l’innovation avancée tout en conservant une capacité de travail propre, y compris lorsqu’elles doivent accepter des performances plus limitées. Protéger les secrets industriels et protéger la continuité productive deviennent ainsi deux dimensions du même investissement : garder la maîtrise de son avenir opérationnel.
Sources et vérification
Recherche actualisée au 19 octobre 2026. Les épisodes de conflit sont distingués des attaques criminelles et des incidents opérationnels ; les revendications restent attribuées. La proposition architecturale et l’analyse industrielle sont celles de l’auteur.
Reuters, 8 octobre 2026 — Sasovo: https://www.marketscreener.com/news/drones-hit-yandex-site-in-first-major-attack-on-russian-data-hub-ce785dded089f423
Reuters, 9 octobre 2026 — Kaluga: https://www.marketscreener.com/news/russia-s-yandex-says-second-data-centre-was-hit-by-drone-attack-ce785ddfde81f426
ANSA, 19 octobre 2026 — Kiev: https://www.ansa.it/sito/notizie/mondo/2026/10/19/missili-russi-su-kiev-un-morto-e-otto-feriti_880ccfc3-f526-4c4a-9def-79024e582454.html
Amazon — AWS Bahrain Region disrupted by ongoing conflict: https://www.aboutamazon.com/news/aws-bahrain-region-middle-east-conflict
FBI, CISA et ASD’s ACSC — Play Ransomware: https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-352a
OVHcloud — informations sur l’incendie de Strasbourg: https://corporate.ovhcloud.com/en-gb/newsroom/news/informations-site-strasbourg/
AWS — compte rendu de l’interruption de DynamoDB en Virginie du Nord: https://aws.amazon.com/message/101925/
Microsoft, 22 juin 2022 — Defending Ukraine: https://blogs.microsoft.com/on-the-issues/2022/06/22/defending-ukraine-early-lessons-from-the-cyber-war/
NIST SP 800-34 Rev. 1 — Contingency Planning Guide: https://csrc.nist.gov/pubs/sp/800/34/r1/upd1/final