Dans Cerbero : concevoir un agent IA pour défendre le réseau
· Par Antonio Sedino, CTRO · Reinventy Solutions Corp.
Du paquet à la preuve, de la preuve à l’intervention. Un parcours technique dans l’architecture Reinventy : trois responsabilités, deux familles de modèles et un principe décisif — l’intelligence propose, l’autorité reste délimitée.
Un commerce, une entreprise, une infrastructure critique : lorsqu’un changement survient sur le réseau, recevoir une alerte n’est qu’un début. Il faut comprendre ce qui s’est passé, quelles preuves étayent le soupçon et quelle intervention serait proportionnée. Cerbero est développé autour de ce besoin : rapprocher un agent IA du réseau qu’il doit contribuer à protéger.
Ce produit Reinventy est en développement. Son prototype logiciel et les tests de composants constituent un point de départ ; les appliances présentées sont des concepts de design industriel, pas des photographies d’unités déjà commercialisées. HERALD est une publication de Reinventy Solutions Corp. : cet éditorial présente un projet de la même entreprise.
Trois responsabilités, un cycle continu
L’architecture répartit le travail entre trois rôles. Sentinel recueille les signaux du réseau et les indications des capteurs, en conservant leur origine, leur date d’observation et leur fraîcheur. Analyst rapproche les indices et prépare une investigation délimitée, en distinguant les faits observés des hypothèses. Guardian applique des politiques déterministes et contrôle le périmètre des actions autorisées.
Il ne s’agit pas de trois modèles libres d’agir sans restriction. Ce sont des responsabilités complémentaires au sein d’un cycle : observer, enquêter, proposer, vérifier. Une réponse du modèle n’autorise pas, à elle seule, une modification du réseau. Les interventions sensibles passent par des contrôles séparés, des limites explicites, une durée d’effet limitée et une vérification du résultat.
Dans l’appliance : trois plans à distinguer
Pour comprendre Cerbero, partons de ce qui traverse l’appareil : les paquets. Le plan de données achemine le trafic et applique les règles réseau configurées. Le plan d’analyse reçoit les observations, reconstitue le contexte et produit des hypothèses. Le plan de contrôle détermine les modifications admissibles. C’est une lecture pédagogique de l’architecture proposée : ces fonctions doivent coopérer sans former une chaîne entièrement dépendante du modèle.
Pour Sovereign, le projet confie la commutation à un ASIC dédié, un circuit spécialisé dans le traitement réseau ; Thor héberge l’agent et l’analyse. Le pare-feu et les capteurs IDS, qui signalent les activités suspectes, ont leur propre chemin de traitement à dimensionner. Aucun modèle de langage ne doit lire chaque paquet pour en autoriser le passage. Si l’inférence ralentit, le réseau ne peut pas attendre le prochain mot généré.
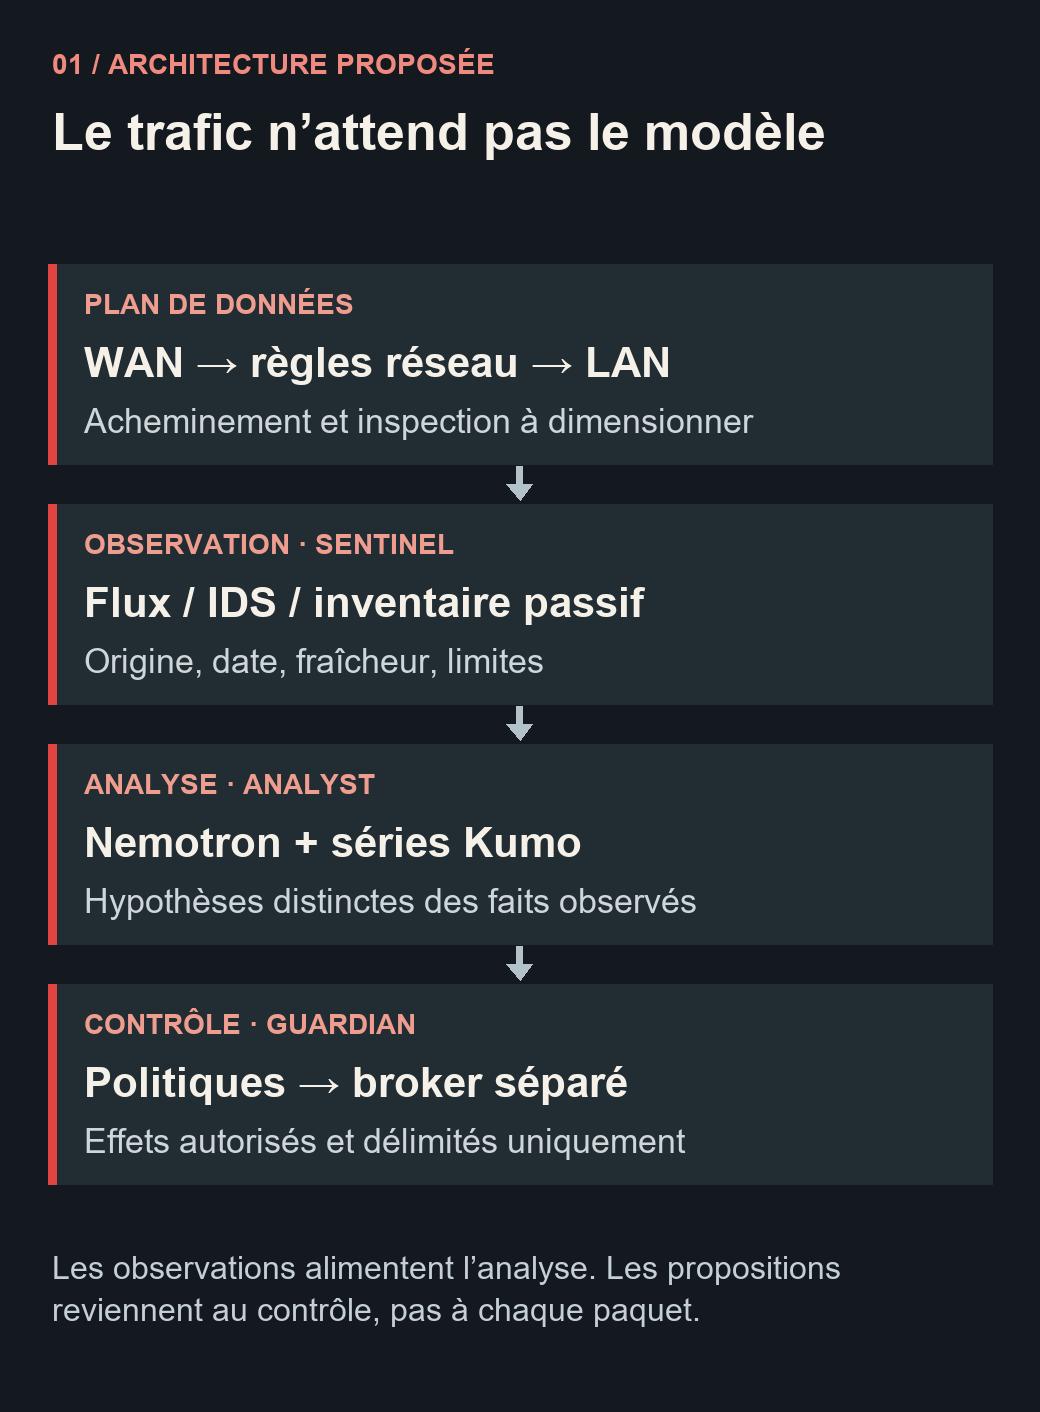
Le trafic n’attend pas le modèle
- PLAN DE DONNÉESWAN → règles réseau → LANAcheminement et inspection à dimensionner
- OBSERVATION · SENTINELFlux / IDS / inventaire passifOrigine, date, fraîcheur, limites
- ANALYSE · ANALYSTNemotron + séries KumoHypothèses distinctes des faits observés
- CONTRÔLE · GUARDIANPolitiques → broker séparéEffets autorisés et délimités uniquement
Les observations alimentent l’analyse. Les propositions reviennent au contrôle, pas à chaque paquet.
Cette séparation éclaire une confusion fréquente : débit du port, débit d’acheminement et débit d’inspection sont des mesures différentes. Un port 25 GbE décrit une interface, pas un pare-feu capable d’inspecter 25 Gb/s, encore moins une analyse IA ou TLS à ce débit. Pour Cerbero, ces capacités devront être mesurées séparément, avec les pertes de paquets, la latence et le comportement en charge.
Le point d’observation compte aussi. Si deux appareils communiquent dans un même segment sans traverser Cerbero ou un capteur dédié, la passerelle ne voit pas automatiquement cet échange. Séparer paiements, invités, bureaux et équipements par VLAN suppose que les chemins entre zones traversent des contrôles explicites. Pour le trafic chiffré, l’analyse repose sur les métadonnées disponibles ; inspecter le contenu TLS exigerait une conception distincte, pas une propriété magique de l’IA.
La qualité des preuves précède l’intelligence
Une alerte utile doit répondre à des questions simples : qui a observé le phénomène, quand, où et avec quelles limites ? Sentinel doit recueillir les flux, les indications IDS et les observations passives des équipements. Un inventaire passif décrit des appareils vus sur le réseau : une adresse ne certifie pas à elle seule une machine physique ou sa fonction dans l’entreprise.
La fraîcheur participe au sens des données. Une capture incomplète ou une télémétrie périmée doivent rester visibles dans l’investigation : absence d’observations et absence de menaces sont deux situations différentes. Les révisions liées aux preuves du prototype aident aussi à retrouver les informations ayant fondé une proposition. Une explication sert l’opérateur lorsqu’elle peut être vérifiée, pas seulement lorsqu’elle paraît convaincante.
Nemotron pour raisonner, Kumo pour analyser le temps
Le parcours prévu pour l’analyse locale utilise NVIDIA Nemotron avec TensorRT Edge-LLM, le framework d’inférence C++ de NVIDIA destiné aux systèmes embarqués. Dans Cerbero, il doit aider à interpréter les preuves et à formuler des explications vérifiables. L’intégration finale et la qualité des diagnostics sur le produit restent à qualifier.
Kumo Forecast répond à un autre besoin : c’est un modèle de prévision de séries temporelles multivariées. Le projet l’évalue pour analyser l’évolution du trafic et de la capacité. Un essai GPU isolé existe ; l’intégration résidente et l’efficacité préventive dans Cerbero ne sont pas encore démontrées.
Cette distinction est essentielle. Une trajectoire de saturation ou un écart au comportement habituel peut justifier une investigation plus précoce ; cela ne prouve pas qu’une attaque aura lieu. La prévention exige aussi des capteurs fiables, du contexte, des politiques et une mesure des fausses alertes. La contribution propriétaire de Reinventy porte sur l’orchestration, le modèle de preuves, les contrôles et l’intégration du produit ; les modèles tiers conservent leurs licences respectives.
L’atelier des modèles : langage, temps et ressources
Nemotron et Kumo ne sont pas deux noms pour la même fonction. Dans Cerbero, le premier parcours aide Analyst à raisonner sur les preuves ; le second étudie l’évolution des grandeurs dans le temps. Imaginons deux questions distinctes : « quelles observations étayent cette hypothèse ? » et « comment cette série pourrait-elle évoluer si le comportement observé se poursuivait ? ». Les réponses se rejoignent dans l’investigation, sans devenir automatiquement des instructions au pare-feu.
TensorRT Edge-LLM est le moteur d’exécution prévu pour l’inférence linguistique locale. La préférence de conception pour INT4 concerne la quantification : représenter certains poids avec une précision réduite afin de limiter la mémoire nécessaire. Cela ne divise pas automatiquement toute la mémoire du système par quatre. Contexte, caches d’inférence, buffers et capteurs ont leurs besoins ; qualité des réponses et gains pratiques doivent être mesurés sur le modèle retenu.
La documentation NVIDIA décrit KumoForecast comme un modèle de séries temporelles multivariées, avec des covariables historiques facultatives. Pour illustrer le cas Cerbero, imaginons des séries synchronisées du trafic et de la pression sur la capacité : ce sont des exemples d’entrées à concevoir, pas un schéma produit déjà qualifié. Intervalle d’échantillonnage, données manquantes et horizon choisi influencent le sens d’une prévision.
Un écart au comportement habituel peut correspondre à une attaque, à une mise à jour légitime ou à un changement d’horaires. Prévision, détection d’anomalies et attribution d’une menace sont donc des problèmes distincts. Kumo Anomaly et d’autres spécialistes sont des extensions possibles citées dans la feuille de route ; l’essai isolé de Kumo Forecast ne prouve pas leur intégration.
Sur le nœud local, les modèles partagent aussi des budgets finis de CPU, GPU, mémoire et énergie. Le projet exige des files d’attente bornées et la priorité au réseau. La question d’ingénierie n’est pas seulement « le modèle démarre-t-il ? », mais « que devient le réseau lorsque le modèle est occupé, dépasse son budget ou ne répond plus ? ».
Du signal à une décision explicable
Imaginons une hausse inhabituelle des connexions et de la pression sur le réseau. C’est un exemple du fonctionnement prévu, et non le récit d’un incident réel. Sentinel documenterait le phénomène ; l’analyse temporelle aiderait à en décrire la tendance ; Analyst confronterait les indices au contexte disponible. Il pourrait aussi s’agir d’un pic légitime.
L’opérateur devrait voir quelles données étayent l’hypothèse, lesquelles manquent et quelle action est proposée. Guardian en contrôlerait l’admissibilité. Pendant ce temps, le trafic essentiel ne doit pas attendre qu’un modèle termine sa génération de texte : le projet sépare le chemin réseau de l’investigation IA et limite les ressources consacrées à l’inférence.
Une proposition n’est pas encore une permission
Prenons un autre exemple pédagogique : un appareil de vidéosurveillance commence à contacter des destinations inhabituelles. Un flux rigoureux doit vérifier l’observation, puis distinguer les explications possibles. Une mise à jour du fabricant et une compromission peuvent produire des indices partiellement similaires. L’identité et la criticité de l’appareil doivent être établies avant de proposer un effet sur le réseau.
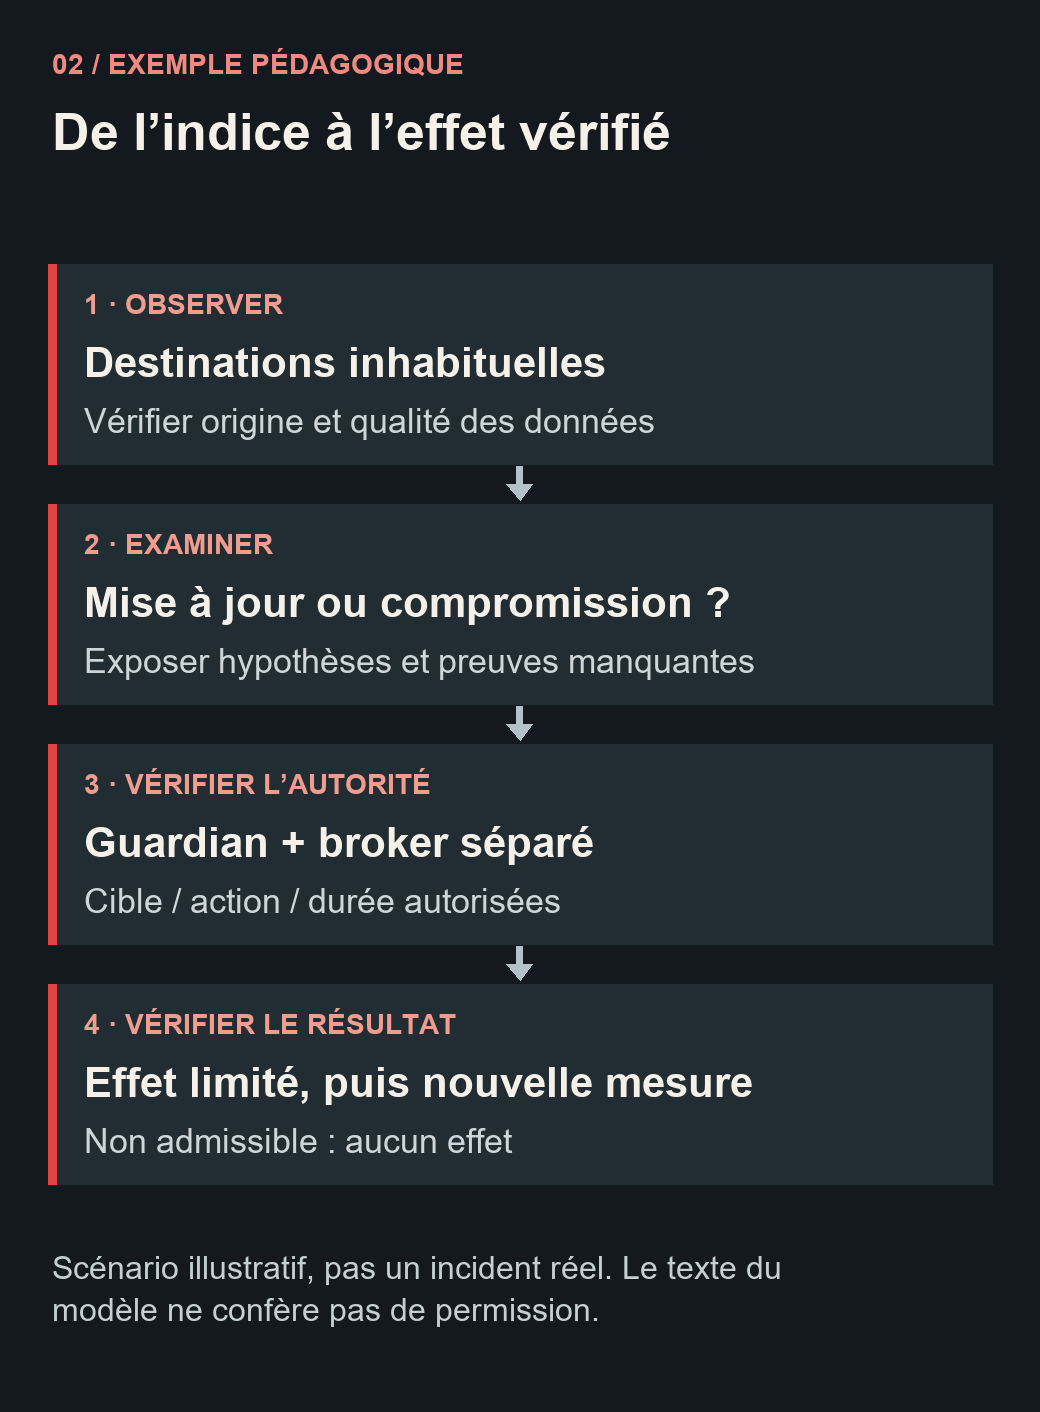
De l’indice à l’effet vérifié
- 1 · OBSERVERDestinations inhabituellesVérifier origine et qualité des données
- 2 · EXAMINERMise à jour ou compromission ?Exposer hypothèses et preuves manquantes
- 3 · VÉRIFIER L’AUTORITÉGuardian + broker séparéCible / action / durée autorisées
- 4 · VÉRIFIER LE RÉSULTATEffet limité, puis nouvelle mesureNon admissible : aucun effet
Scénario illustratif, pas un incident réel. Le texte du modèle ne confère pas de permission.
Dans Cerbero, Guardian contrôle l’admissibilité de la proposition et un broker séparé encadre l’exécution. La séparation est réelle : un texte généré par Analyst ne doit pas se transformer seul en règle opérationnelle. Le périmètre doit préciser la cible, l’action autorisée et sa durée. Les vérifications isolées des effets pare-feu couvrent aussi l’expiration dans le noyau et les défaillances de processus ; elles ne constituent pas encore une qualification inline sur un réseau client.
Après toute intervention, il faut vérifier le résultat. Demander une modification ne prouve ni son application correcte ni la résolution du problème. Le cycle revient aux observations : effet obtenu, disponibilité des services et résultat documenté. Si les preuves sont insuffisantes, l’issue utile peut être une demande de vérification plutôt qu’un blocage automatique.
La console inspirée de Tin Man devrait rendre cette chaîne lisible : incidents, preuves, hypothèses et actions proposées, avec l’état de la machine lorsque les capteurs le permettent. L’interaction vocale prévue avec Riva reste elle aussi une interface : la voix seule ne confère pas d’autorité pour les interventions sensibles.
Deux formats, des besoins différents
Edge Pro s’adresse aux commerces, aux points de vente et aux petites et moyennes entreprises : une appliance compacte avec une console locale et un traitement proche des données. Sovereign vise les organisations ayant des besoins plus élevés en capacité, contrôle et intégration. Les configurations matérielles sont des objectifs de conception, pas des performances certifiées.
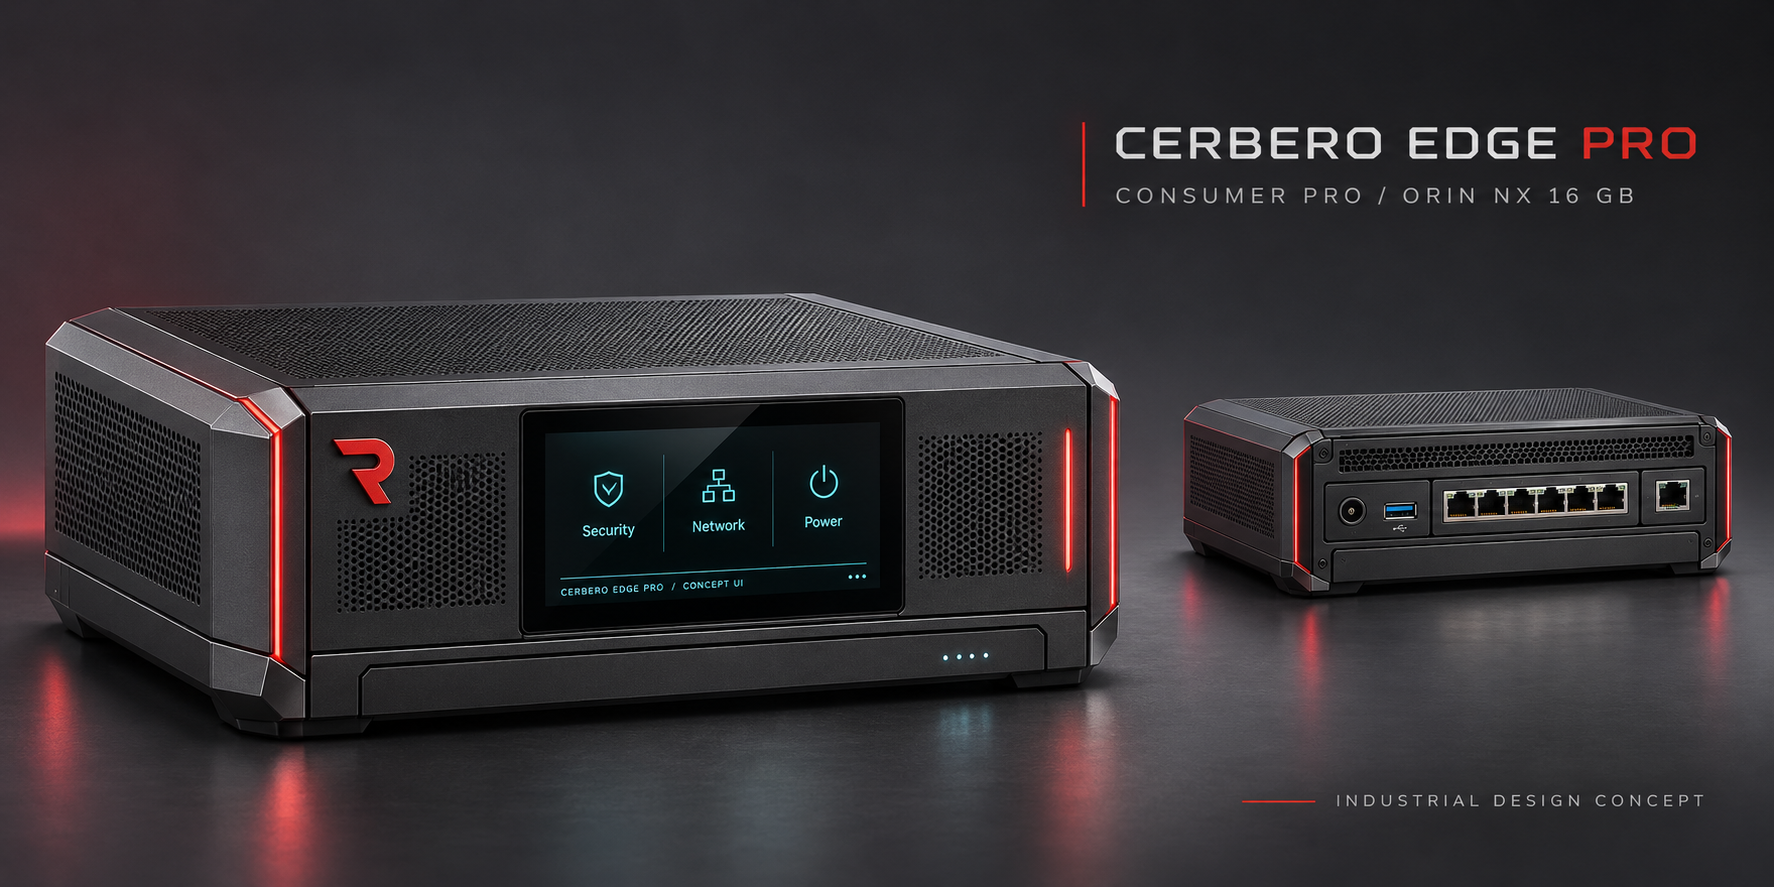
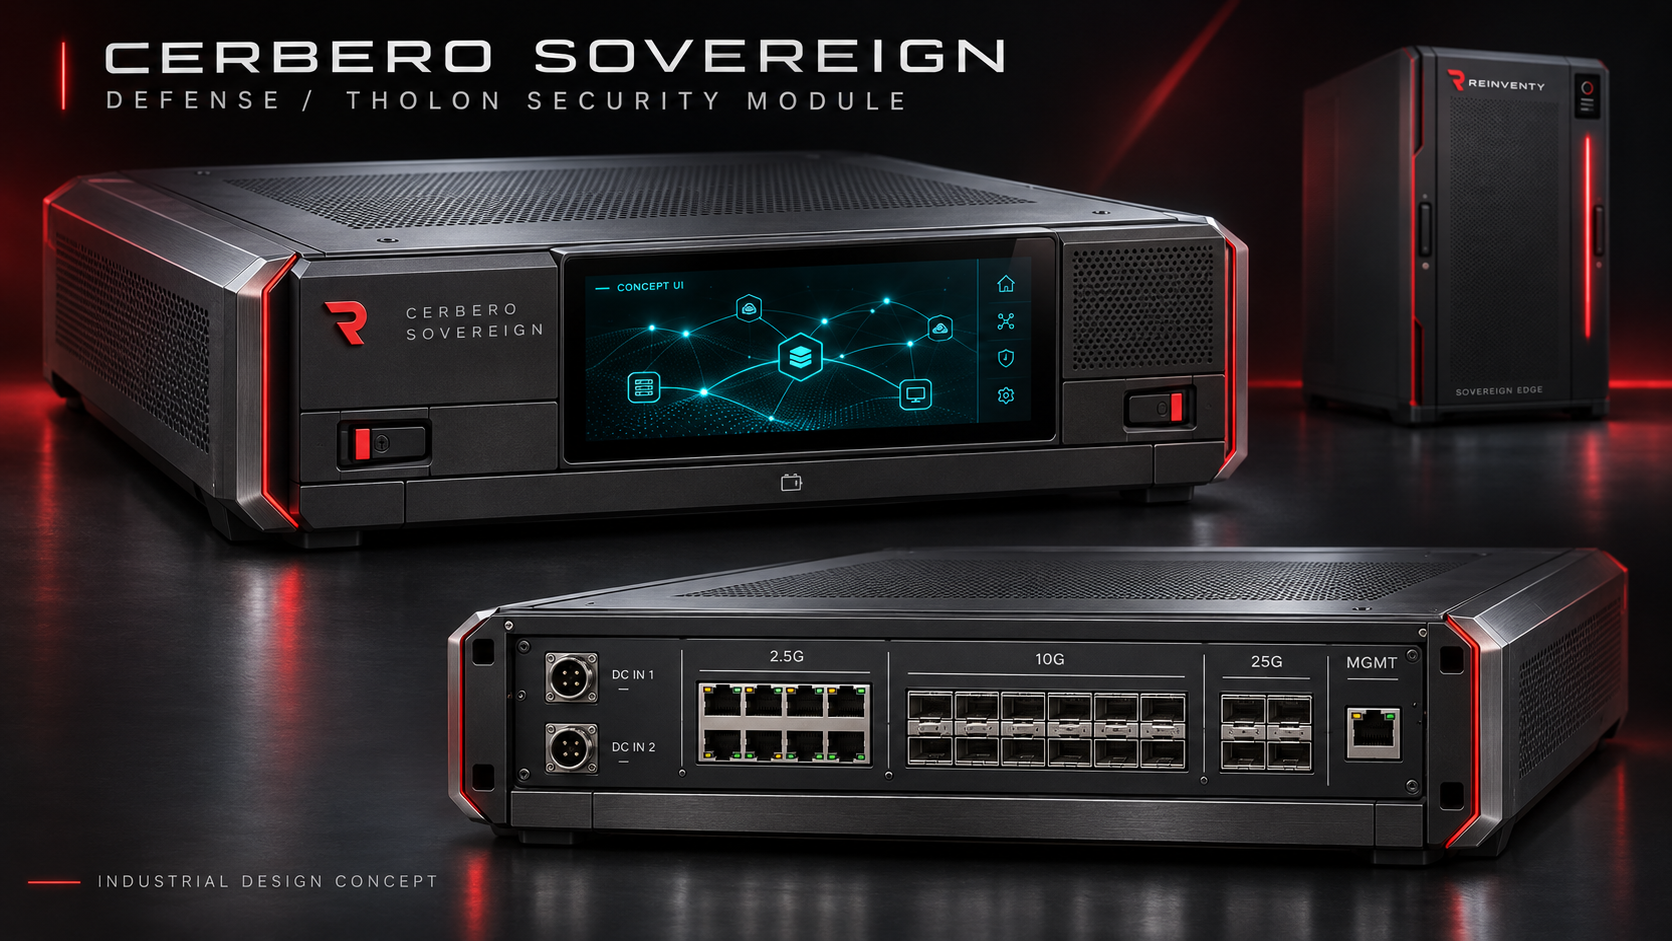
Sovereign est également envisagé comme module de sécurité dédié dans l’écosystème THOLON. Cerbero reprend l’approche et l’interface de la famille Tin Man, tout en disposant d’un runtime dédié à la sécurité : ce lien ne signifie pas que toutes les fonctions de Tin Man soient disponibles dans le produit.
Lire les spécifications sans confondre objectifs et mesures
Le tableau résume les cibles du kit produit daté du 8 novembre 2026. Ce sont des choix de conception à concrétiser, pas des configurations déjà commercialisées ni des résultats de benchmark.
Cibles matérielles · kit 08/11/2026
Calcul
Edge Pro: Orin NX · 16 Go
Sovereign: Thor T5000 · 128 Go
Stockage prévu
Edge Pro: 1 × 1 To NVMe
Sovereign: 2 × 2 To NVMe
Ports de données
Edge Pro: 6 × 2,5 GbE RJ45
Sovereign: 8 × 2,5 GbE + 12 × 10 GbE + 4 × 25 GbE
Gestion séparée
Edge Pro: 1 × 1 GbE
Sovereign: 1 × 1 GbE
Écran tactile
Edge Pro: 5 pouces
Sovereign: 7 pouces
UPS DC prévu
Edge Pro: 153,6 Wh
Sovereign: 307,2 Wh
La mémoire supérieure de Sovereign ouvre davantage de place aux modèles et aux investigations ; elle ne démontre pas automatiquement de meilleurs diagnostics. Les ports exigent des cartes porteuses, bus, optiques et une conception thermique adaptés. THOLON envisage Sovereign comme module de sécurité supplémentaire : il ne mobilise pas implicitement l’un des dix nœuds de calcul. Les douze ports prévus à 10 GbE peuvent desservir ces nœuds et deux services de support, mais affectations et capacité réelle restent à valider.
La continuité au-delà de l’alerte
La conception prévoit des connexions réseau alternatives et une alimentation de secours pour des charges essentielles définies. Un superviseur déterministe donnerait priorité au réseau et aux politiques approuvées, en réduisant si nécessaire les activités non essentielles. Un changement de connexion peut néanmoins interrompre une session ; une batterie dédiée n’alimente pas automatiquement l’ensemble d’un site.
Quand l’énergie manque : une leçon de système
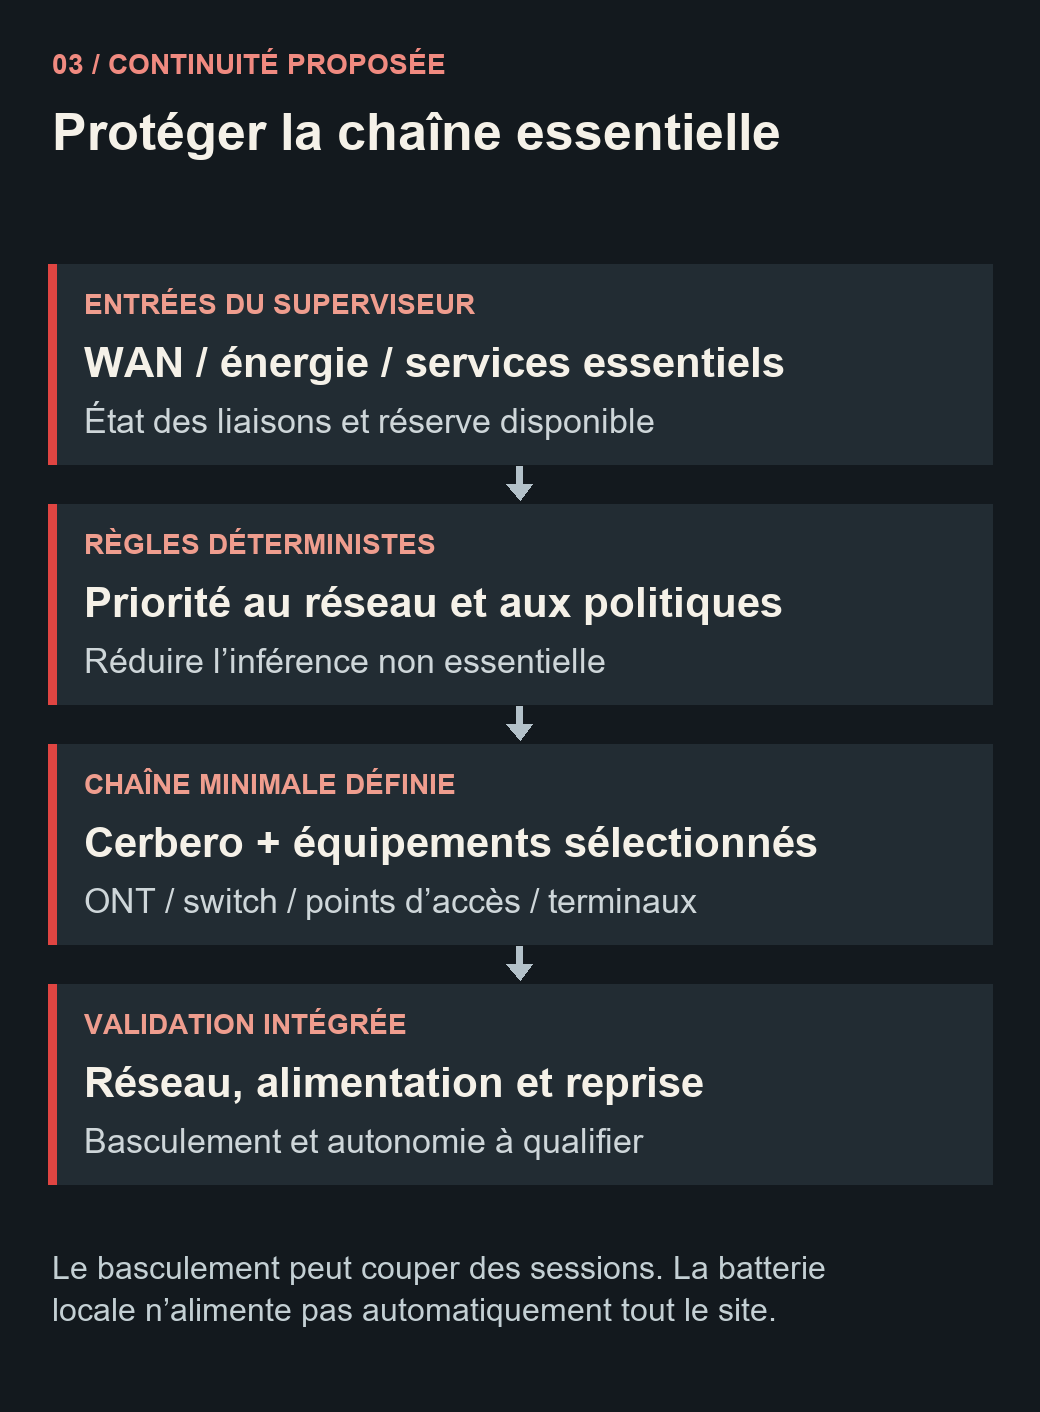
Protéger la chaîne essentielle
- ENTRÉES DU SUPERVISEURWAN / énergie / services essentielsÉtat des liaisons et réserve disponible
- RÈGLES DÉTERMINISTESPriorité au réseau et aux politiquesRéduire l’inférence non essentielle
- CHAÎNE MINIMALE DÉFINIECerbero + équipements sélectionnésONT / switch / points d’accès / terminaux
- VALIDATION INTÉGRÉERéseau, alimentation et repriseBasculement et autonomie à qualifier
Le basculement peut couper des sessions. La batterie locale n’alimente pas automatiquement tout le site.
La continuité ne dépend pas uniquement de la batterie du pare-feu. Si l’ONT, les commutateurs, les points d’accès ou les terminaux essentiels ne sont plus alimentés, la connexion peut devenir inutilisable même si Cerbero reste allumé. Le projet doit définir une chaîne minimale de service et en additionner les consommations. Le terminal satellite reste externe : il n’est pas contenu dans l’appliance.
Le kit propose un calcul d’étude reproductible : autonomie en heures = Wh nominaux × part utilisable × rendement × état de santé ÷ puissance totale en W. Avec 153,6 Wh, une part utilisable de 0,80, un rendement de 0,90, une batterie neuve et une charge hypothétique de 65 W, le résultat est d’environ 1,70 heure, soit 1 heure et 42 minutes. C’est un calcul fondé sur les hypothèses du projet, pas une autonomie Cerbero mesurée.
Ajouter des charges réduit cette durée ; température et vieillissement modifient le bilan. Réduire l’inférence non essentielle pendant une interruption a donc un but concret : réserver l’énergie au réseau et aux services sélectionnés. Le superviseur de continuité doit suivre des règles déterministes sans attendre une évaluation linguistique.
Comment démontrer que le produit fonctionne
Le rapport technique documente un noyau persistant, une console candidate, un inventaire passif et des essais isolés d’effets pare-feu. Il s’agit de travail sur prototype. La qualification de l’appliance intégrée doit répondre à d’autres questions.
Détection — Quelles menaces sont détectées, et combien d’activités légitimes sont mal classées ?
Réseau — Quel trafic est acheminé et inspecté, avec quelle latence et quelles pertes ?
Défaillances — Que se passe-t-il si modèle, capteur ou processus de contrôle ne répond plus ?
Continuité — Quels services restent disponibles après perte WAN ou alimentation ?
Exploitation — Installation, mises à jour, reprise, conformité et support sont-ils prêts ?
C’est le point le plus intéressant du projet Reinventy : relier observation, investigation et interventions délimitées, en intégrant connectivité et énergie dans une même conception de système. Cela dépasse l’ajout d’une interface de chat à un équipement réseau. C’est une orientation produit concrète à vérifier sur le terrain. L’innovation devient démontrable lorsque chaque étape conserve ses preuves et que le comportement reste maîtrisable si un composant cesse de fonctionner.
Base documentaire : kit Cerbero v2 et rapport technique v0.2 du 8 novembre 2026, sections 01–09. Schémas rédactionnels originaux tirés du projet ; ce ne sont ni des plans d’exécution ni la preuve d’une configuration installée. Les descriptions des modèles renvoient aux sources primaires NVIDIA ci-dessous.
Pour approfondir et sources
La page produit Cerbero · IT
https://reinventy-solutions.ca/it/platforms/cerbero
La page produit Cerbero · EN
https://reinventy-solutions.ca/en/platforms/cerbero
La page produit Cerbero · FR
https://reinventy-solutions.ca/fr/platforms/cerbero
Le site Reinventy · IT
https://reinventy-solutions.ca/it
Le site Reinventy · EN
https://reinventy-solutions.ca/en
Le site Reinventy · FR
https://reinventy-solutions.ca/fr
Tin Man OS Edge · IT
https://reinventy-solutions.ca/it/products/tin-man-os/edge
Tin Man OS Edge · EN
https://reinventy-solutions.ca/en/products/tin-man-os/edge
Tin Man OS Edge · FR
https://reinventy-solutions.ca/fr/products/tin-man-os/edge
La plateforme THOLON · IT
https://reinventy-solutions.ca/it/platforms/tholon
La plateforme THOLON · EN
https://reinventy-solutions.ca/en/platforms/tholon
La plateforme THOLON · FR
https://reinventy-solutions.ca/fr/platforms/tholon
NVIDIA TensorRT Edge-LLM
https://github.com/NVIDIA/TensorRT-Edge-LLM
NVIDIA Structured Data Models · Kumo Forecast
https://nvidia.github.io/structured-data-models/api/generated/sdm.models.KumoForecast.html