Dentro Cerbero: come si progetta un agente IA per difendere la rete
· Di Antonio Sedino, CTRO · Reinventy Solutions Corp.
Dal pacchetto alla prova, dalla prova all’intervento. Un viaggio tecnico nell’architettura Reinventy: tre responsabilità, due famiglie di modelli e un principio decisivo — l’intelligenza propone, l’autorità resta delimitata.
Un negozio, un’impresa, un’infrastruttura critica: quando qualcosa cambia nella rete, il problema non è soltanto ricevere un allarme. È capire che cosa è successo, su quali prove si fonda il sospetto e quale intervento sia proporzionato. Cerbero nasce attorno a questa esigenza: portare un agente IA vicino alla rete che deve aiutare a proteggere.
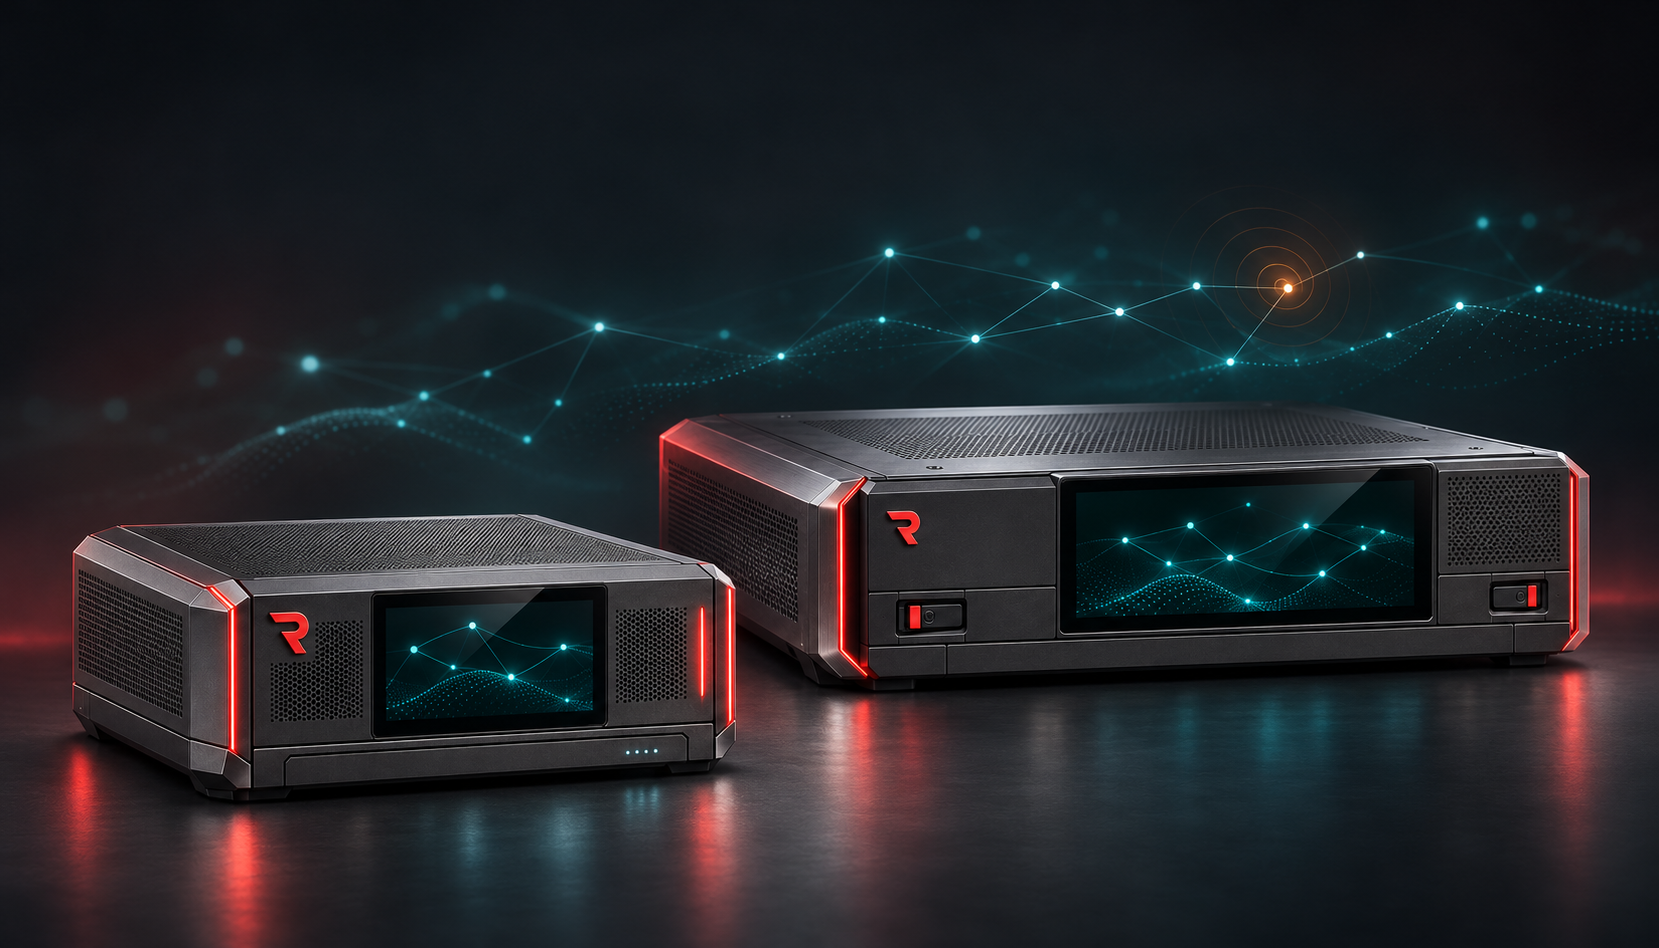
È un prodotto Reinventy in sviluppo. Il prototipo software e le prove sui singoli componenti costituiscono il punto di partenza; le appliance mostrate sono concept industriali, non fotografie di unità già in commercio. HERALD è una pubblicazione di Reinventy Solutions Corp.: questo editoriale presenta un progetto della stessa azienda.
Tre responsabilità, un ciclo continuo
L’architettura organizza il lavoro in tre ruoli. Sentinel raccoglie segnali di rete e indicazioni dei sensori, conservando origine, momento della rilevazione e freschezza. Analyst collega gli indizi e prepara un’indagine circoscritta, distinguendo fatti osservati e ipotesi. Guardian applica politiche deterministiche e controlla il perimetro delle azioni consentite.
Non sono tre modelli che possono fare liberamente ciò che vogliono. Sono responsabilità complementari dentro un ciclo: osservare, indagare, proporre, verificare. Una risposta del modello non autorizza da sola una modifica alla rete. Gli interventi sensibili passano attraverso controlli separati, limiti espliciti, scadenza degli effetti e verifica dell’esito.
Dentro l’appliance: tre piani da non confondere
Per capire Cerbero conviene partire da ciò che attraversa il dispositivo: i pacchetti. Il piano dati è il percorso che inoltra il traffico e applica le regole di rete configurate. Il piano di analisi riceve osservazioni, ricostruisce il contesto e produce ipotesi. Il piano di controllo decide quali modifiche siano ammissibili. Questa è una lettura didattica dell’architettura proposta: le tre funzioni devono collaborare, senza diventare una sola catena dipendente dal modello.
Su Sovereign il progetto assegna lo switching a un ASIC dedicato, cioè un circuito specializzato nel lavoro di rete; Thor ospita agente e analisi. Firewall e sensori IDS — i sistemi che segnalano attività sospette — hanno un proprio percorso da dimensionare. Nessun modello linguistico deve leggere un pacchetto alla volta per autorizzarne il passaggio. Se l’inferenza rallenta, la rete non può essere messa in attesa della prossima parola generata.
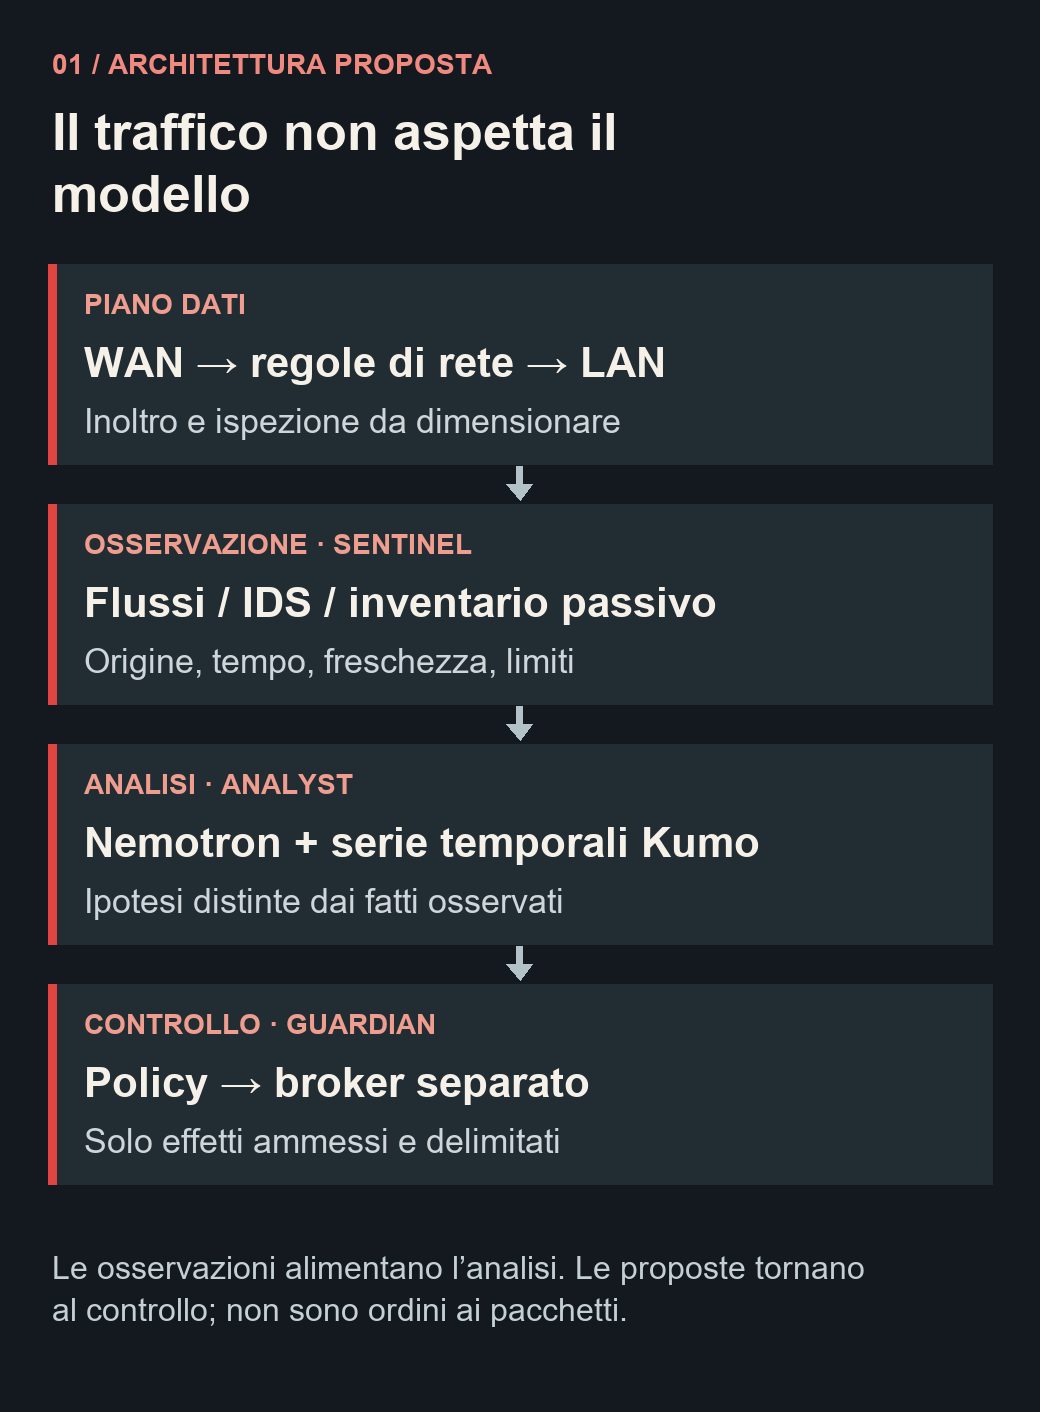
Il traffico non aspetta il modello
- PIANO DATIWAN → regole di rete → LANInoltro e ispezione da dimensionare
- OSSERVAZIONE · SENTINELFlussi / IDS / inventario passivoOrigine, tempo, freschezza, limiti
- ANALISI · ANALYSTNemotron + serie temporali KumoIpotesi distinte dai fatti osservati
- CONTROLLO · GUARDIANPolicy → broker separatoSolo effetti ammessi e delimitati
Le osservazioni alimentano l’analisi. Le proposte tornano al controllo; non sono ordini ai pacchetti.
Questa separazione chiarisce anche un equivoco frequente: velocità della porta, velocità di inoltro e velocità di ispezione non sono la stessa misura. Una porta a 25 GbE descrive l’interfaccia, non certifica un firewall capace di ispezionare 25 Gb/s, né tantomeno un’analisi IA o TLS alla stessa velocità. Nel progetto Cerbero queste capacità dovranno essere misurate separatamente, con perdita di pacchetti, latenza e comportamento sotto carico.
C’è poi il punto di osservazione. Se due dispositivi si parlano nello stesso segmento senza attraversare Cerbero o un sensore dedicato, il gateway non vede automaticamente quello scambio. Separare pagamenti, ospiti, uffici e impianti con VLAN ha senso solo se i percorsi tra le zone attraversano controlli espliciti. Per il traffico cifrato si lavora sui metadati disponibili; decifrare contenuti TLS richiederebbe un progetto distinto, non una proprietà magica dell’IA.
Prima dell’intelligenza viene la qualità dell’evidenza
Un allarme utile deve poter rispondere a domande semplici: chi lo ha osservato, quando, dove e con quali limiti? Sentinel è pensato per raccogliere flussi, segnalazioni IDS e osservazioni passive degli endpoint. L’inventario passivo descrive dispositivi visti in rete: non certifica da solo che un indirizzo corrisponda proprio a quella macchina fisica o a quel ruolo aziendale.
La freschezza è parte del significato del dato. Una cattura incompleta o una telemetria scaduta devono restare visibili nell’indagine, perché assenza di osservazioni e assenza di minacce sono condizioni diverse. Le revisioni legate alle evidenze previste nel prototipo servono anche a ricostruire su quali informazioni è stata formulata una proposta. Per l’operatore, una spiegazione è utile quando può essere controllata, non soltanto quando suona convincente.
Nemotron per ragionare, Kumo per leggere il tempo
Il percorso previsto per l’analisi locale utilizza NVIDIA Nemotron con TensorRT Edge-LLM, il framework di inferenza C++ di NVIDIA per sistemi embedded. In Cerbero il suo ruolo è aiutare a interpretare evidenze e formulare spiegazioni verificabili. L’integrazione finale e la qualità delle diagnosi sul prodotto restano da qualificare.
Kumo Forecast affronta un altro problema: è un modello per la previsione di serie temporali multivariate. Il progetto lo valuta per analizzare l’evoluzione del traffico e della capacità. Esiste una prova GPU isolata; l’integrazione residente e l’efficacia preventiva in Cerbero non sono ancora dimostrate.
La distinzione conta. Una traiettoria di saturazione o uno scostamento dal comportamento abituale possono motivare un’indagine anticipata; non dimostrano che un attacco avverrà. La prevenzione richiede anche sensori affidabili, contesto, politiche e misurazione dei falsi allarmi. Il contributo proprietario Reinventy risiede nell’orchestrazione, nel modello delle evidenze, nei controlli e nell’integrazione del prodotto; i modelli di terzi mantengono le rispettive licenze.
Il laboratorio dei modelli: testo, tempo e risorse
Nemotron e Kumo non sono due nomi per la stessa funzione. Nel disegno Cerbero, il primo percorso aiuta Analyst a ragionare sulle evidenze; il secondo studia come cambiano le grandezze nel tempo. È utile immaginare due domande separate: «quali elementi sostengono questa ipotesi?» e «come potrebbe evolvere questa serie, se il comportamento osservato continuasse?». Le risposte si incontrano nell’indagine, non diventano automaticamente un ordine al firewall.
TensorRT Edge-LLM è il motore di esecuzione previsto per il percorso linguistico locale. La preferenza progettuale per INT4 riguarda la quantizzazione: rappresentare determinati pesi con precisione ridotta per contenere il fabbisogno di memoria. Non significa dividere automaticamente per quattro l’intera memoria del sistema. Contesto, cache di inferenza, buffer e sensori richiedono risorse; qualità della risposta e vantaggio pratico vanno misurati sul modello scelto.
La documentazione NVIDIA descrive KumoForecast come modello per serie temporali multivariate, con eventuali covariate storiche. Per leggere il caso Cerbero in modo didattico, si possono immaginare serie sincronizzate di traffico e pressione sulla capacità: sono esempi di ingressi da progettare, non uno schema già qualificato del prodotto. L’intervallo di campionamento, i dati mancanti e l’orizzonte scelto incidono sul significato di una previsione.
Un punto fuori dal comportamento abituale potrebbe essere un attacco, un aggiornamento legittimo o un cambio d’orario dell’attività. Per questo forecasting, rilevazione di anomalie e attribuzione di una minaccia sono problemi distinti. Kumo Anomaly e altri specialisti sono possibilità di estensione citate nella roadmap; la prova isolata di Kumo Forecast non dimostra che siano già integrati.
Sul nodo locale, infine, i modelli condividono un bilancio finito di CPU, GPU, memoria ed energia. Il progetto richiede code limitate e priorità al servizio di rete. La domanda ingegneristica non è soltanto «il modello parte?», ma «cosa succede alla rete quando il modello è occupato, esaurisce il proprio budget o non risponde?».
Dal segnale a una decisione spiegabile
Immaginiamo un aumento insolito delle connessioni e della pressione sulla rete. È un esempio di funzionamento previsto, non il resoconto di un incidente reale. Sentinel documenterebbe il fenomeno; l’analisi temporale aiuterebbe a descriverne la tendenza; Analyst confronterebbe gli indizi con il contesto disponibile. Potrebbe trattarsi anche di un picco legittimo.
L’operatore dovrebbe vedere quali dati sostengono l’ipotesi, quali mancano e quale azione viene proposta. Guardian ne controllerebbe l’ammissibilità. Il traffico essenziale, intanto, non deve aspettare che un modello finisca di generare testo: il progetto separa il percorso di rete dall’indagine IA e limita le risorse dedicate all’inferenza.
Una proposta non è ancora un permesso
Consideriamo un secondo esempio didattico: un dispositivo di videosorveglianza comincia a contattare destinazioni insolite. Un flusso ben costruito deve prima verificare l’osservazione, poi distinguere le spiegazioni possibili. Un aggiornamento del produttore e una compromissione possono generare indizi parzialmente simili. L’identità e la criticità del dispositivo vanno chiarite prima di proporre un effetto sulla rete.
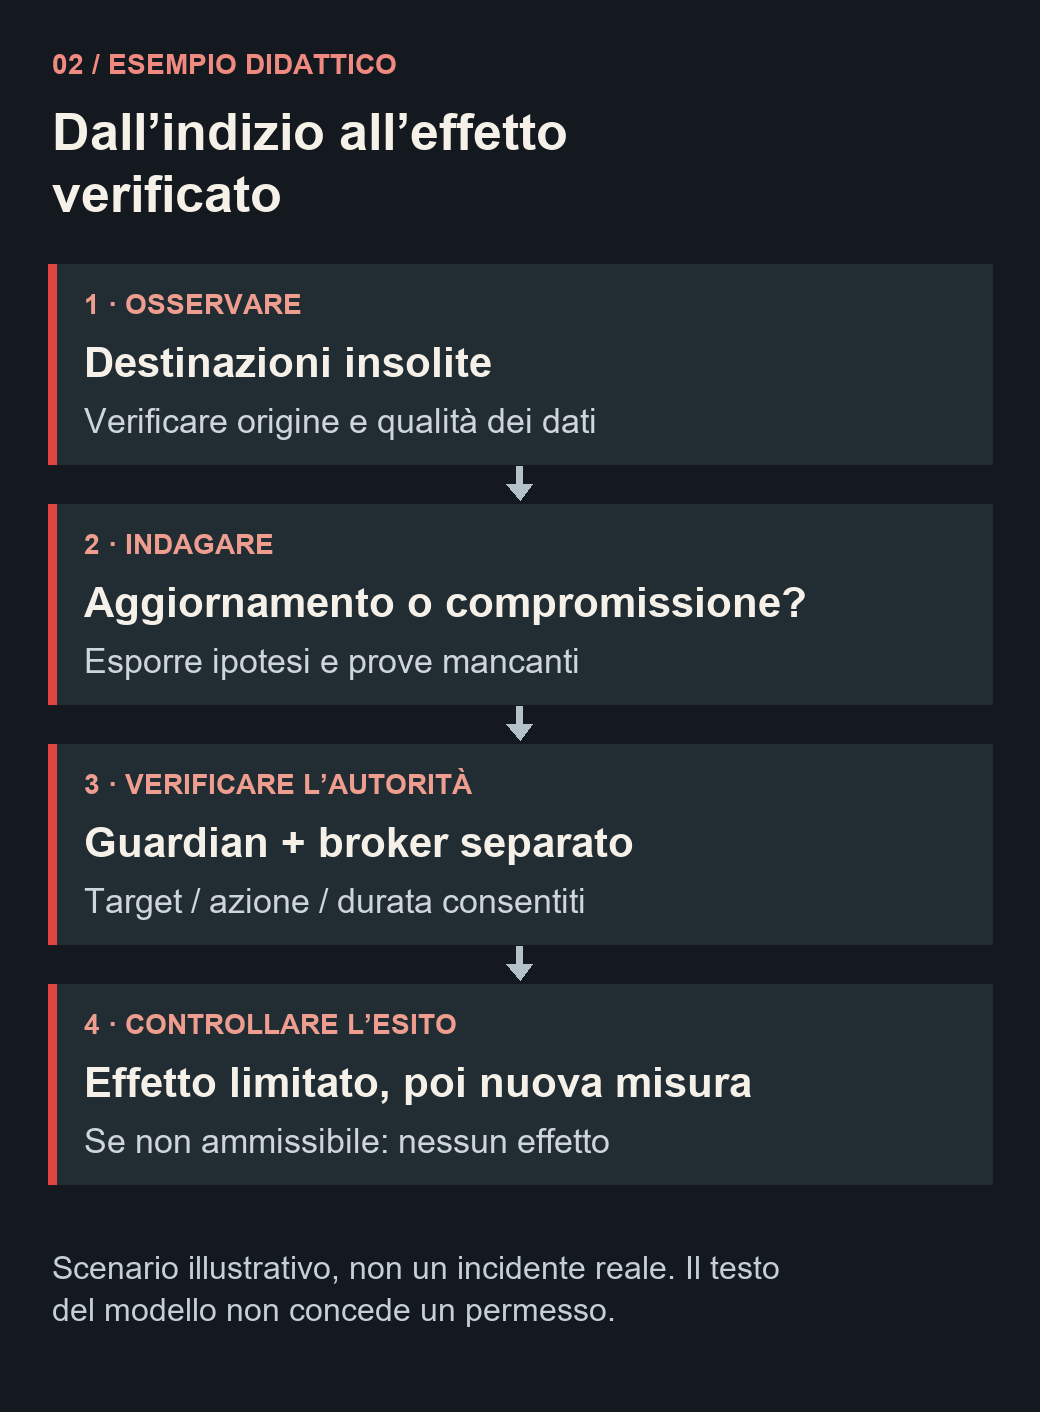
Dall’indizio all’effetto verificato
- 1 · OSSERVAREDestinazioni insoliteVerificare origine e qualità dei dati
- 2 · INDAGAREAggiornamento o compromissione?Esporre ipotesi e prove mancanti
- 3 · VERIFICARE L’AUTORITÀGuardian + broker separatoTarget / azione / durata consentiti
- 4 · CONTROLLARE L’ESITOEffetto limitato, poi nuova misuraSe non ammissibile: nessun effetto
Scenario illustrativo, non un incidente reale. Il testo del modello non concede un permesso.
Nel disegno Cerbero, Guardian controlla l’ammissibilità della proposta e un broker separato presidia l’esecuzione. La separazione è sostanziale: una frase generata da Analyst non deve trasformarsi da sola in una regola operativa. Il perimetro deve precisare destinatario, azione consentita e durata. Le verifiche isolate sugli effetti firewall riguardano anche scadenza nel kernel e guasti dei processi; non equivalgono ancora a collaudo inline su una rete cliente.
Dopo l’eventuale intervento occorre controllare l’esito. Aver richiesto una modifica non prova che sia stata applicata correttamente, né che abbia risolto il problema. Il ciclo si chiude tornando alle osservazioni: effetto ottenuto, servizi ancora disponibili e risultato documentato. Se le prove non bastano, l’uscita utile può essere una richiesta di verifica, non un blocco automatico.
La console ispirata a Tin Man dovrebbe rendere leggibile questa catena: incidenti, evidenze, ipotesi e azioni proposte, insieme alla salute della macchina quando i sensori la rendono disponibile. Anche l’interazione vocale prevista con Riva resta un’interfaccia: la voce non concede da sola autorità su interventi sensibili.
Due formati, esigenze differenti
Edge Pro è pensato per negozi, punti vendita e piccole e medie imprese: un’appliance compatta, con console locale e elaborazione vicino ai dati. Sovereign punta a organizzazioni con esigenze più elevate di capacità, controllo e integrazione. Le configurazioni hardware sono obiettivi di progetto, non prestazioni già certificate.
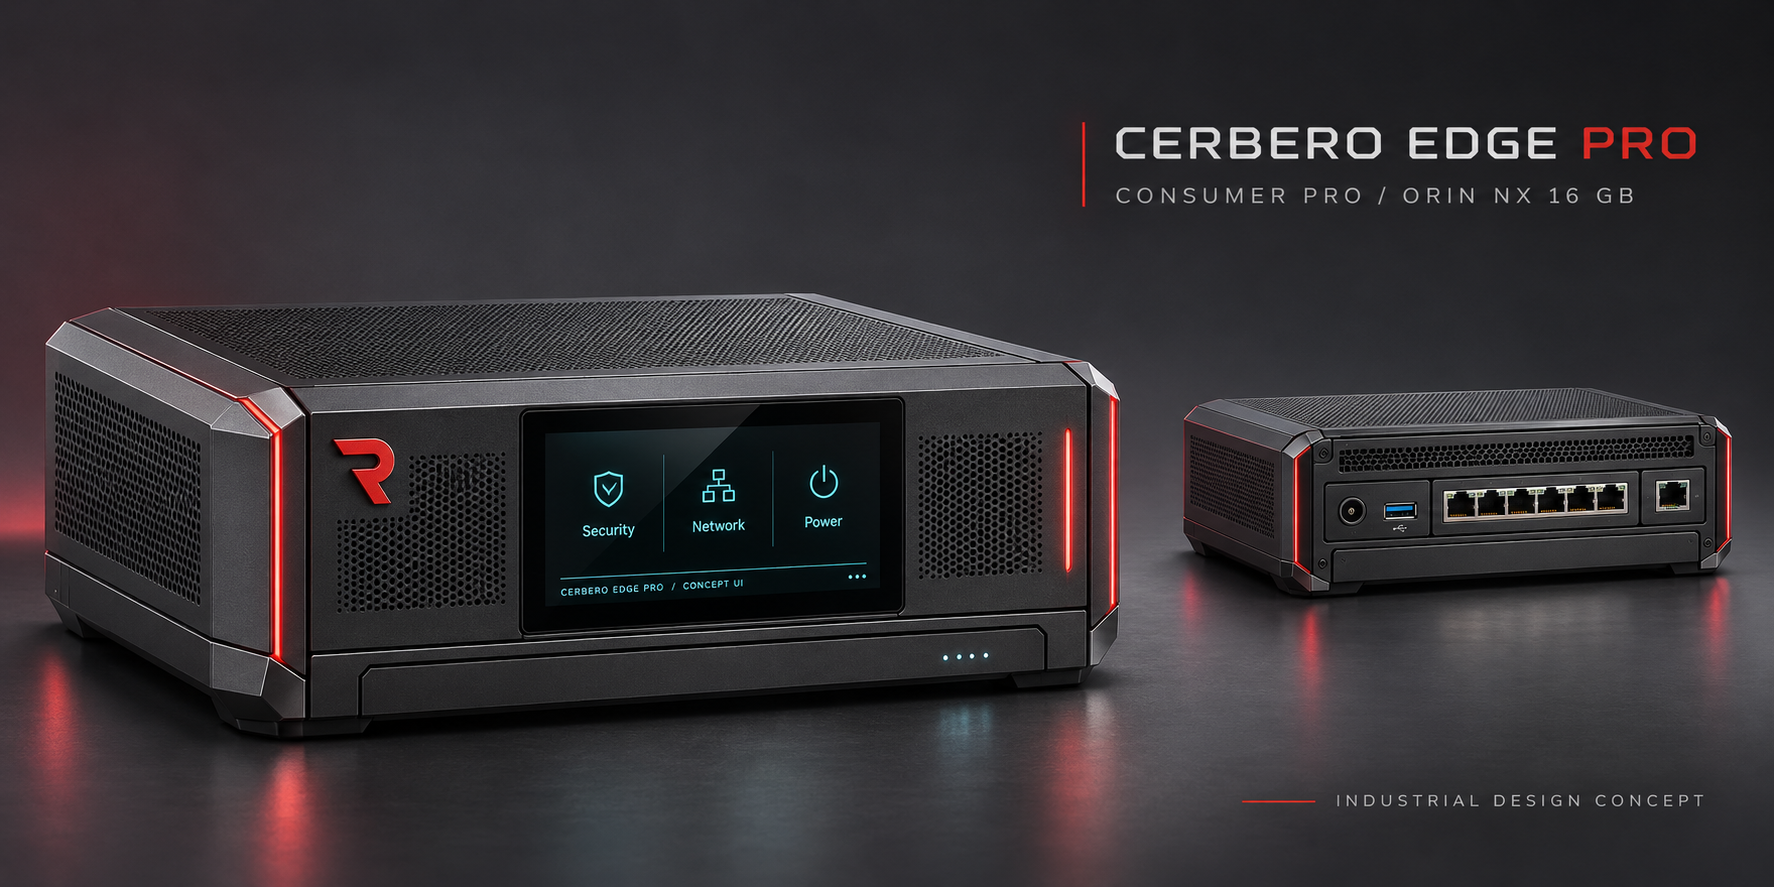
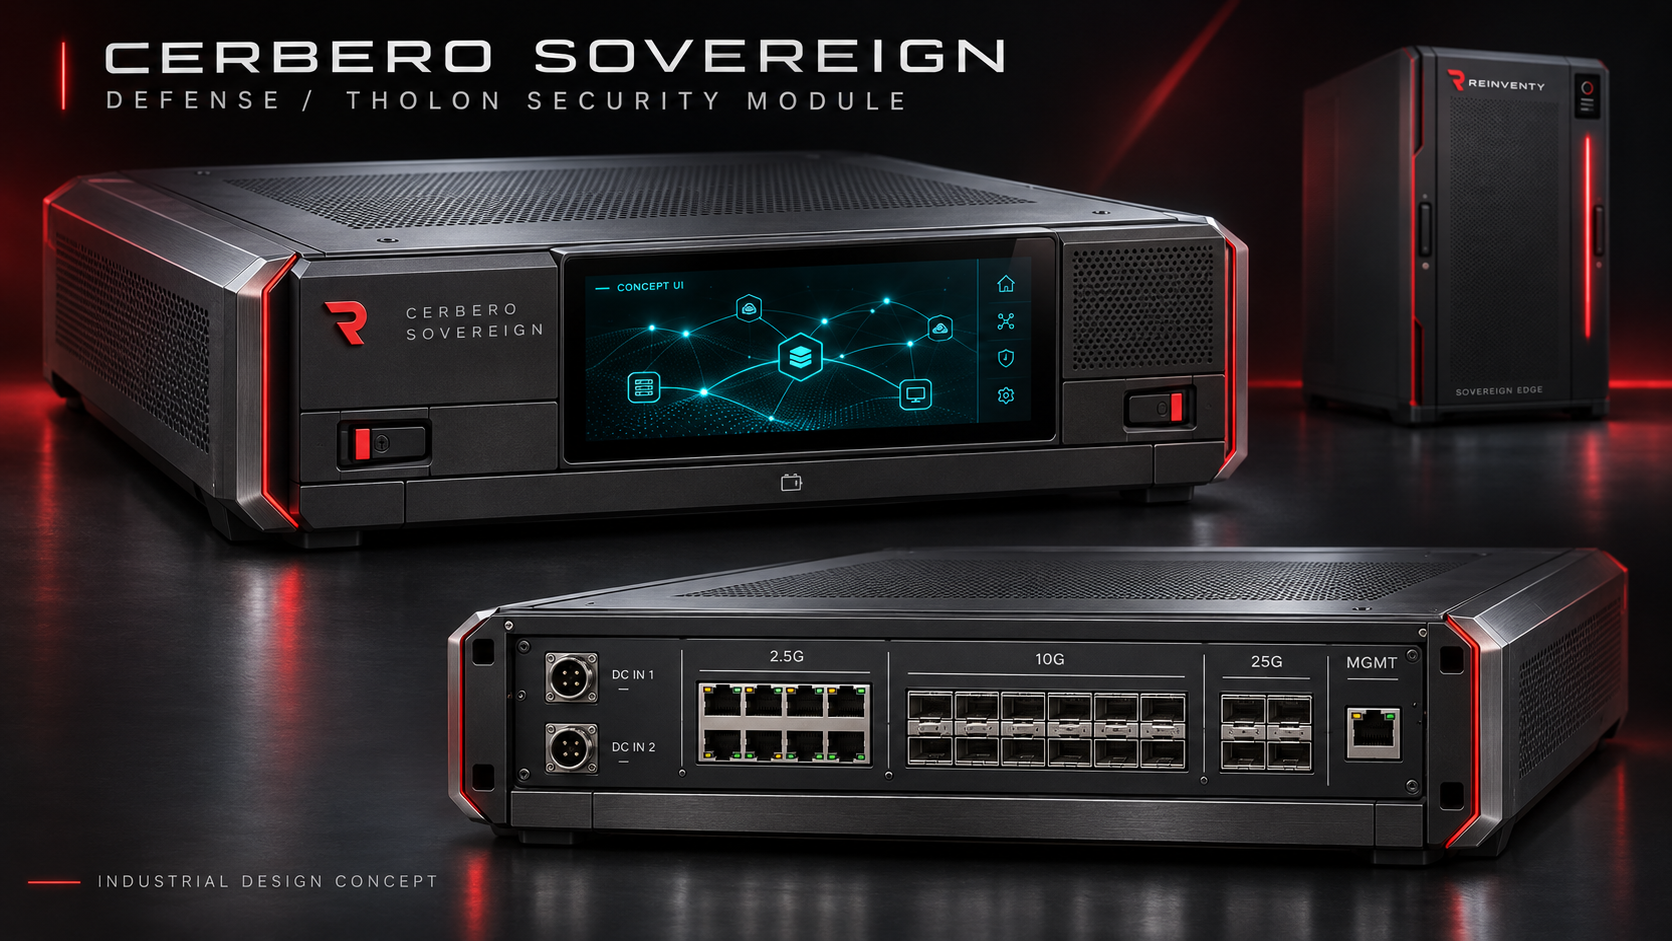
Per Sovereign è prevista anche una possibile integrazione come modulo di sicurezza dedicato nell’ecosistema THOLON. Cerbero richiama la famiglia Tin Man nell’impostazione e nell’interfaccia, ma ha un runtime dedicato alla sicurezza: questo legame non equivale alla disponibilità di ogni funzione di Tin Man nel prodotto.
Leggere le specifiche senza confondere obiettivi e misure
La tabella riassume i target del kit di prodotto dell’8 novembre 2026. Sono scelte progettuali da ingegnerizzare, non configurazioni già in vendita né risultati di benchmark.
Obiettivi hardware · kit 08/11/2026
Calcolo
Edge Pro: Orin NX · 16 GB
Sovereign: Thor T5000 · 128 GB
Storage previsto
Edge Pro: 1 × 1 TB NVMe
Sovereign: 2 × 2 TB NVMe
Porte dati
Edge Pro: 6 × 2,5 GbE RJ45
Sovereign: 8 × 2,5 GbE + 12 × 10 GbE + 4 × 25 GbE
Gestione separata
Edge Pro: 1 × 1 GbE
Sovereign: 1 × 1 GbE
Touchscreen
Edge Pro: 5 pollici
Sovereign: 7 pollici
UPS DC previsto
Edge Pro: 153,6 Wh
Sovereign: 307,2 Wh
La maggiore memoria di Sovereign amplia lo spazio disponibile per modelli e indagini; non dimostra automaticamente diagnosi più accurate. Le porte richiedono carrier, bus, ottiche e termica coerenti. Il progetto THOLON contempla Sovereign come modulo di sicurezza aggiuntivo: non sottrae implicitamente uno dei dieci nodi di calcolo. Le dodici porte previste a 10 GbE possono servire quei nodi e due servizi di supporto, ma assegnazioni e capacità reali devono ancora essere validate.
Continuità, oltre il singolo allarme
Il disegno comprende collegamenti di rete alternativi e alimentazione di continuità per carichi essenziali definiti. Un supervisore deterministico darebbe priorità alla rete e alle politiche approvate, riducendo quando necessario le attività non essenziali. Un cambio di collegamento può comunque interrompere una sessione; una batteria dedicata non alimenta automaticamente l’intera sede.
Quando manca energia: una lezione di sistema
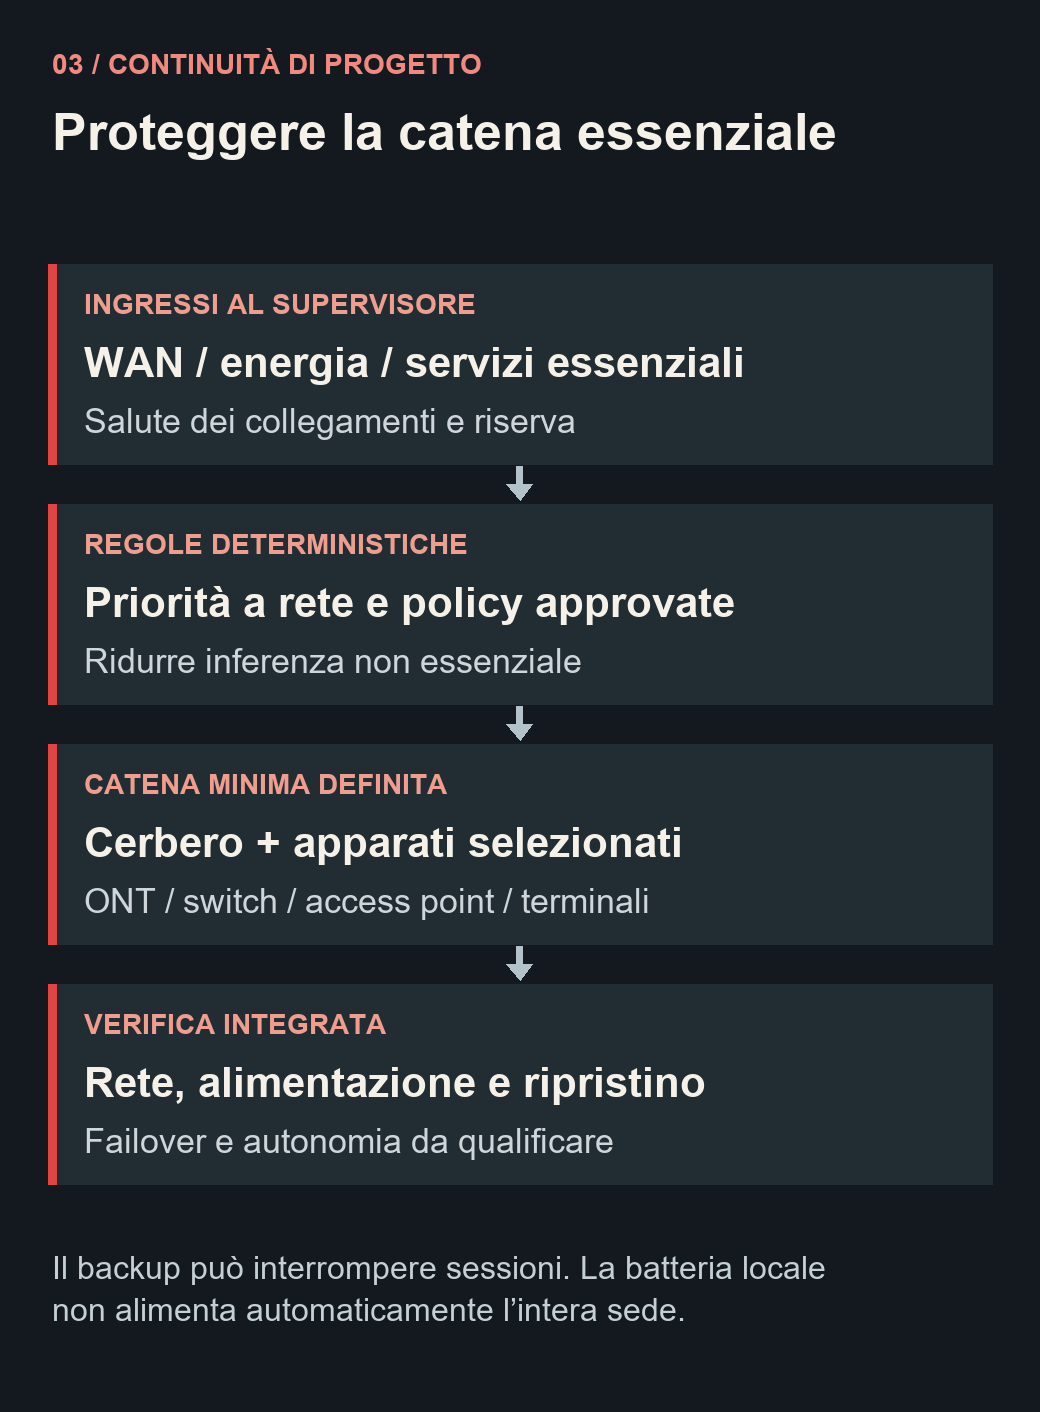
Proteggere la catena essenziale
- INGRESSI AL SUPERVISOREWAN / energia / servizi essenzialiSalute dei collegamenti e riserva
- REGOLE DETERMINISTICHEPriorità a rete e policy approvateRidurre inferenza non essenziale
- CATENA MINIMA DEFINITACerbero + apparati selezionatiONT / switch / access point / terminali
- VERIFICA INTEGRATARete, alimentazione e ripristinoFailover e autonomia da qualificare
Il backup può interrompere sessioni. La batteria locale non alimenta automaticamente l’intera sede.
La continuità non dipende soltanto dalla batteria del firewall. Se ONT, switch, access point o terminali essenziali restano senza alimentazione, il collegamento può essere inutilizzabile anche con Cerbero acceso. Il progetto deve quindi definire una catena minima di servizio e sommarne i consumi. L’antenna satellitare resta esterna: non è contenuta nell’appliance.
Il kit propone un conto di studio riproducibile: autonomia in ore = capacità nominale in Wh × quota utilizzabile × rendimento × stato di salute ÷ potenza totale in W. Con 153,6 Wh, quota utilizzabile 0,80, rendimento 0,90, batteria nuova e carico ipotetico di 65 W, il risultato è circa 1,70 ore, cioè 1 ora e 42 minuti. È un calcolo sulle ipotesi del progetto, non una misura di autonomia Cerbero.
Aggiungere carichi riduce quel tempo; temperatura e invecchiamento modificano il bilancio. La scelta di ridurre l’inferenza non essenziale in emergenza ha dunque una ragione concreta: riservare energia alla rete e ai servizi selezionati. Il supervisore di continuità deve operare secondo regole deterministiche, senza aspettare una valutazione linguistica.
Come si dimostra che il prodotto funziona
Il rapporto tecnico documenta un nucleo persistente, una console candidata, inventario passivo e prove isolate di effetti firewall. Questo è lavoro di prototipo. La qualificazione dell’appliance integrata deve rispondere a domande ulteriori.
Rilevamento — Quali minacce riconosce, e quanti allarmi legittimi scambia per minacce?
Rete — Quanto traffico inoltra e ispeziona, con quale latenza e perdita?
Guasti — Cosa succede se modello, sensore o processo di controllo non rispondono?
Continuità — Quali servizi restano disponibili durante perdita WAN o alimentazione?
Esercizio — Installazione, aggiornamenti, ripristino, conformità e supporto sono pronti?
Qui si trova il punto più interessante del progetto Reinventy: non aggiungere soltanto una chat a un apparato di rete, ma collegare osservazione, indagine e interventi delimitati, includendo connettività ed energia nello stesso ragionamento di sistema. È una direzione di prodotto concreta da verificare sul campo. L’innovazione diventa dimostrabile quando ogni passaggio conserva le proprie prove e il comportamento resta controllabile anche quando una componente smette di funzionare.
Base documentale: kit Cerbero v2 e relazione tecnica v0.2 dell’8 novembre 2026, sezioni 01–09. Schemi redazionali originali ricavati dal progetto; non sono schemi esecutivi o prove di una configurazione installata. Le descrizioni dei modelli rimandano alle fonti primarie NVIDIA sotto riportate.
Approfondimenti e fonti
Cerbero: la pagina di prodotto · IT
https://reinventy-solutions.ca/it/platforms/cerbero
Cerbero: la pagina di prodotto · EN
https://reinventy-solutions.ca/en/platforms/cerbero
Cerbero: la pagina di prodotto · FR
https://reinventy-solutions.ca/fr/platforms/cerbero
Il sito Reinventy · IT
https://reinventy-solutions.ca/it
Il sito Reinventy · EN
https://reinventy-solutions.ca/en
Il sito Reinventy · FR
https://reinventy-solutions.ca/fr
Tin Man OS Edge · IT
https://reinventy-solutions.ca/it/products/tin-man-os/edge
Tin Man OS Edge · EN
https://reinventy-solutions.ca/en/products/tin-man-os/edge
Tin Man OS Edge · FR
https://reinventy-solutions.ca/fr/products/tin-man-os/edge
La piattaforma THOLON · IT
https://reinventy-solutions.ca/it/platforms/tholon
La piattaforma THOLON · EN
https://reinventy-solutions.ca/en/platforms/tholon
La piattaforma THOLON · FR
https://reinventy-solutions.ca/fr/platforms/tholon
NVIDIA TensorRT Edge-LLM
https://github.com/NVIDIA/TensorRT-Edge-LLM
NVIDIA Structured Data Models · Kumo Forecast
https://nvidia.github.io/structured-data-models/api/generated/sdm.models.KumoForecast.html